Thanh toán bằng mã qr đang là xu hướng thống trị tại Việt Nam. Tuy nhiên, sự tiện lợi này đi kèm với những rủi ro an ninh mạng ngày càng tinh vi. Đối với người dùng và doanh nghiệp, việc nhầm lẫn giữa "Quishing" và "Lừa đảo mã QR" có thể dẫn đến những thiệt hại nghiêm trọng về dòng tiền và dữ liệu. Bài viết này sẽ giúp bạn phân biệt rõ hai hình thức tấn công này, đồng thời giới thiệu giải pháp tích hợp thanh toán tự động từ payOS giúp doanh nghiệp triệt tiêu hoàn toàn lỗ hổng vận hành.
Lừa Đảo Mã QR (QR Code Scams) Vật Lý: Nỗi Đau Của Chủ Cửa Hàng
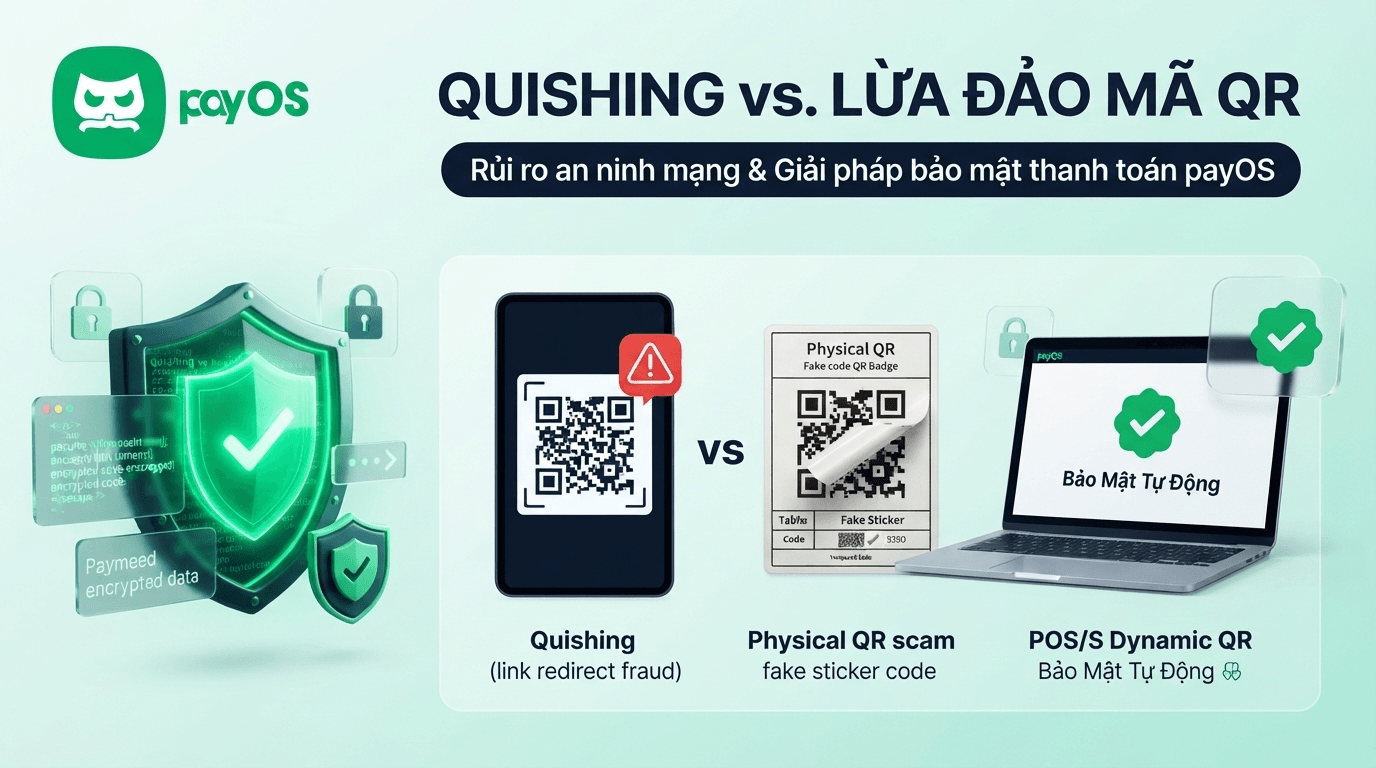
Lừa đảo mã QR truyền thống thường nhắm trực tiếp vào luồng tiền mặt của các hộ kinh doanh và doanh nghiệp bán lẻ. Khác với các cuộc tấn công mạng phức tạp, thủ đoạn này lại cực kỳ thủ công nhưng đem lại hiệu quả cao cho kẻ gian.
Bẫy "Dán Đè" mã qr thanh toán tĩnh
Hầu hết các cửa hàng hiện nay vẫn đang sử dụng một mã QR tĩnh (chỉ chứa số tài khoản) in trên giấy mica đặt tại quầy. Kẻ gian lợi dụng lúc đông khách để lén dán đè một mã QR khác chứa thông tin tài khoản ngân hàng của chúng lên trên.
Khi khách hàng quét mã qr thanh toán này, tiền sẽ chuyển thẳng vào túi kẻ lừa đảo. Thu ngân bận rộn thường chỉ nhìn lướt qua màn hình "chuyển khoản thành công" màu xanh mà bỏ qua bước đối chiếu tên người thụ hưởng, dẫn đến mất doanh thu ngay trước mắt.
Rủi ro từ biên lai chuyển tiền giả mạo
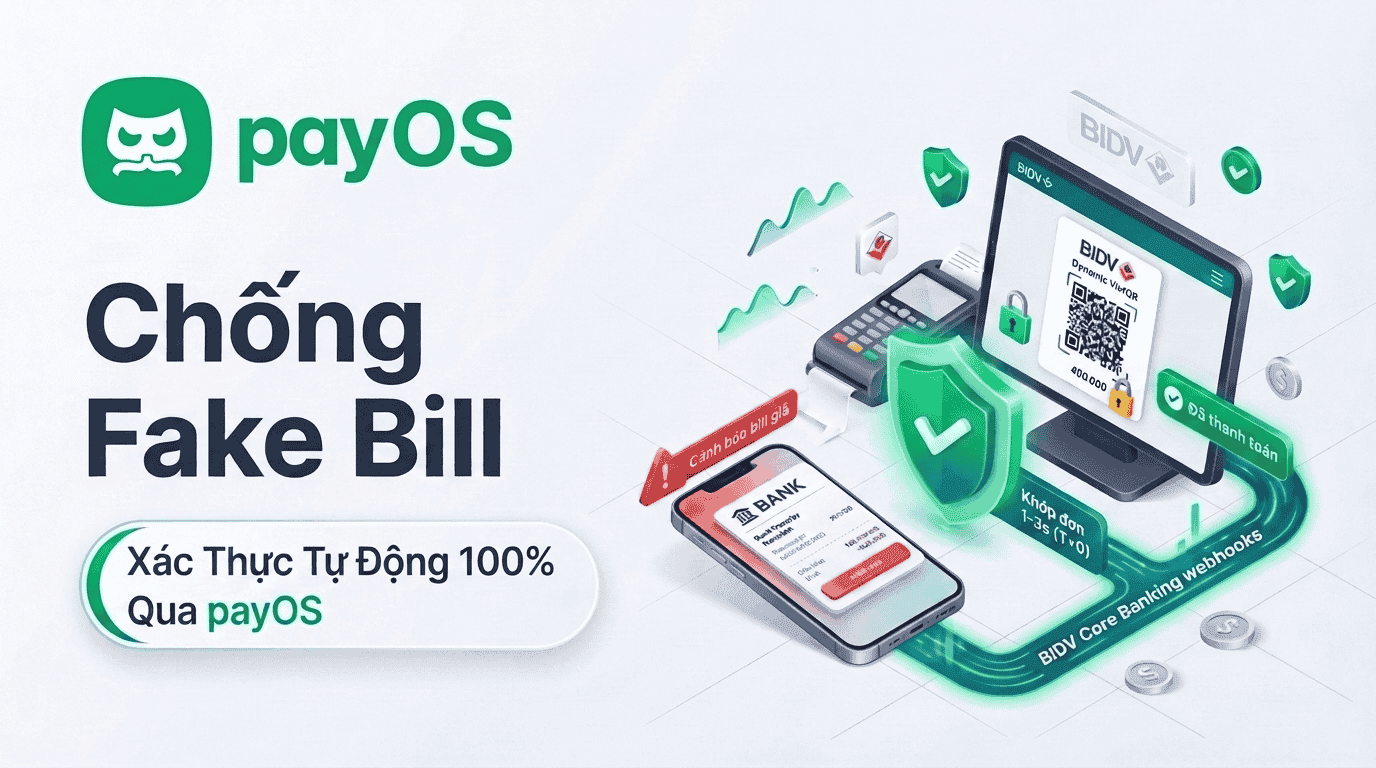
Bên cạnh việc dán đè mã, kẻ gian còn sử dụng các ứng dụng tạo biên lai giả. Chúng vờ quét mã qr ngân hàng của cửa hàng, sau đó đưa cho nhân viên xem một hình ảnh chuyển khoản thành công giống hệt giao diện thật. Nếu hệ thống cửa hàng không có tính năng báo có tự động (Webhook), nhân viên rất dễ bị qua mặt.
Quishing (QR Phishing): Kẻ Cắp Dữ Liệu Chuyên Nghiệp Trên Không Gian Số
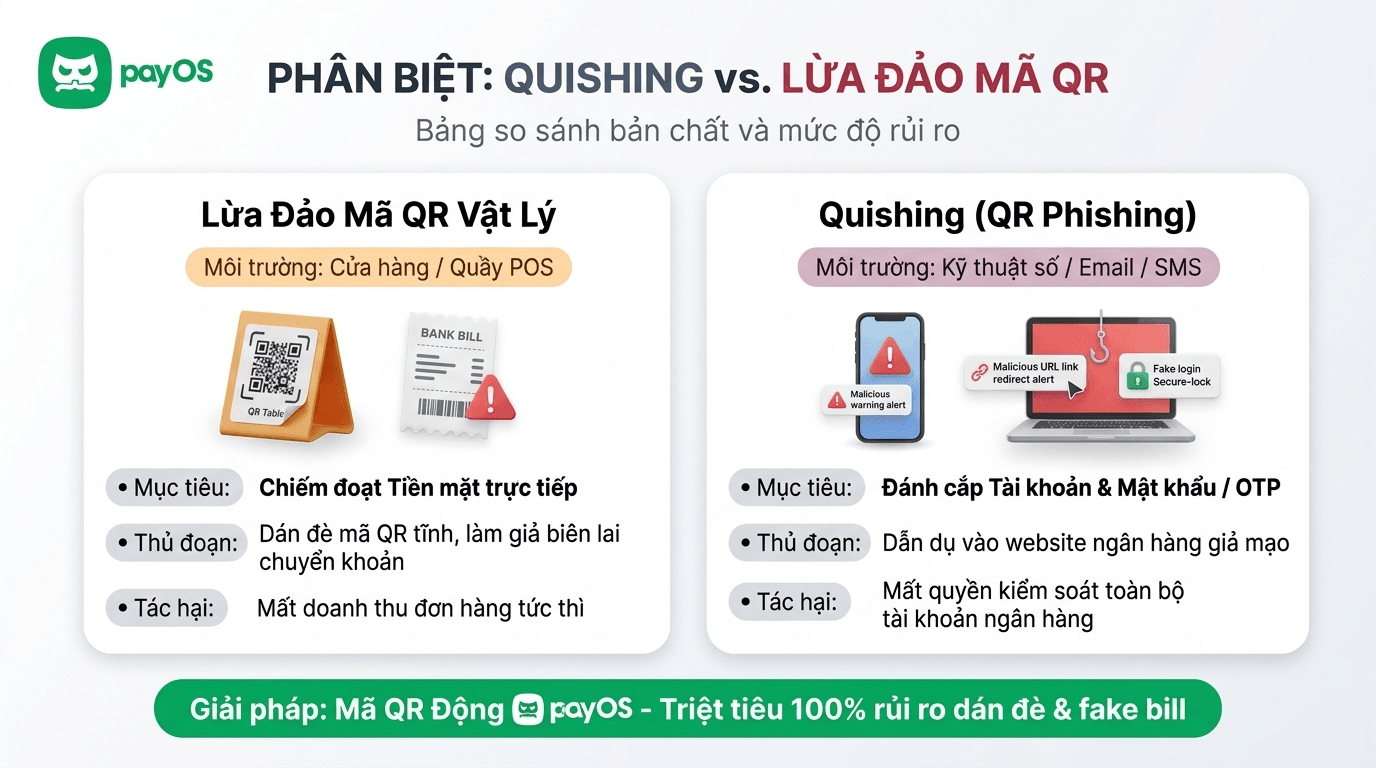
Nếu lừa đảo mã QR vật lý lấy đi doanh thu, thì Quishing (QR Phishing) lại nhắm vào việc chiếm đoạt toàn bộ quyền kiểm soát tài khoản của người dùng thông qua các đường link độc hại.
Cơ chế hoạt động của Quishing
Trong các cuộc tấn công Quishing, mã QR không chứa số tài khoản mà ẩn chứa một URL độc hại. Kẻ gian thường gửi mã này qua email lừa đảo (ví dụ: thông báo trúng thưởng, vé phạt nguội, nâng cấp tài khoản) hoặc tin nhắn mạng xã hội.
Ngay khi nạn nhân quét mã, họ sẽ bị điều hướng đến một website giả mạo có giao diện y hệt ngân hàng. Tại đây, mọi thông tin đăng nhập, mật khẩu và cả mã OTP người dùng nhập vào đều bị hacker ghi lại và chiếm đoạt tiền trong tích tắc.
Tại sao Quishing khó bị phát hiện?
Hệ thống bảo mật email doanh nghiệp có thể dễ dàng quét các đoạn text chứa link độc. Tuy nhiên, AI và các bộ lọc chống spam hiện tại vẫn gặp khó khăn trong việc "đọc" trực tiếp dữ liệu ẩn bên trong một tệp hình ảnh mã QR, khiến các email Quishing dễ dàng vượt qua vòng bảo vệ.
Giải Pháp payOS: Triệt Tiêu Nỗi Đau Thanh Toán Cho Doanh Nghiệp
Để bảo vệ khách hàng và tối ưu hóa vận hành, doanh nghiệp không thể chỉ dựa vào sự cẩn thận của thu ngân. Việc nâng cấp từ mã QR tĩnh sang hệ thống thanh toán Open Banking tự động là điều bắt buộc.
Chuyển đổi sang mã QR Động (Dynamic QR) cùng payOS
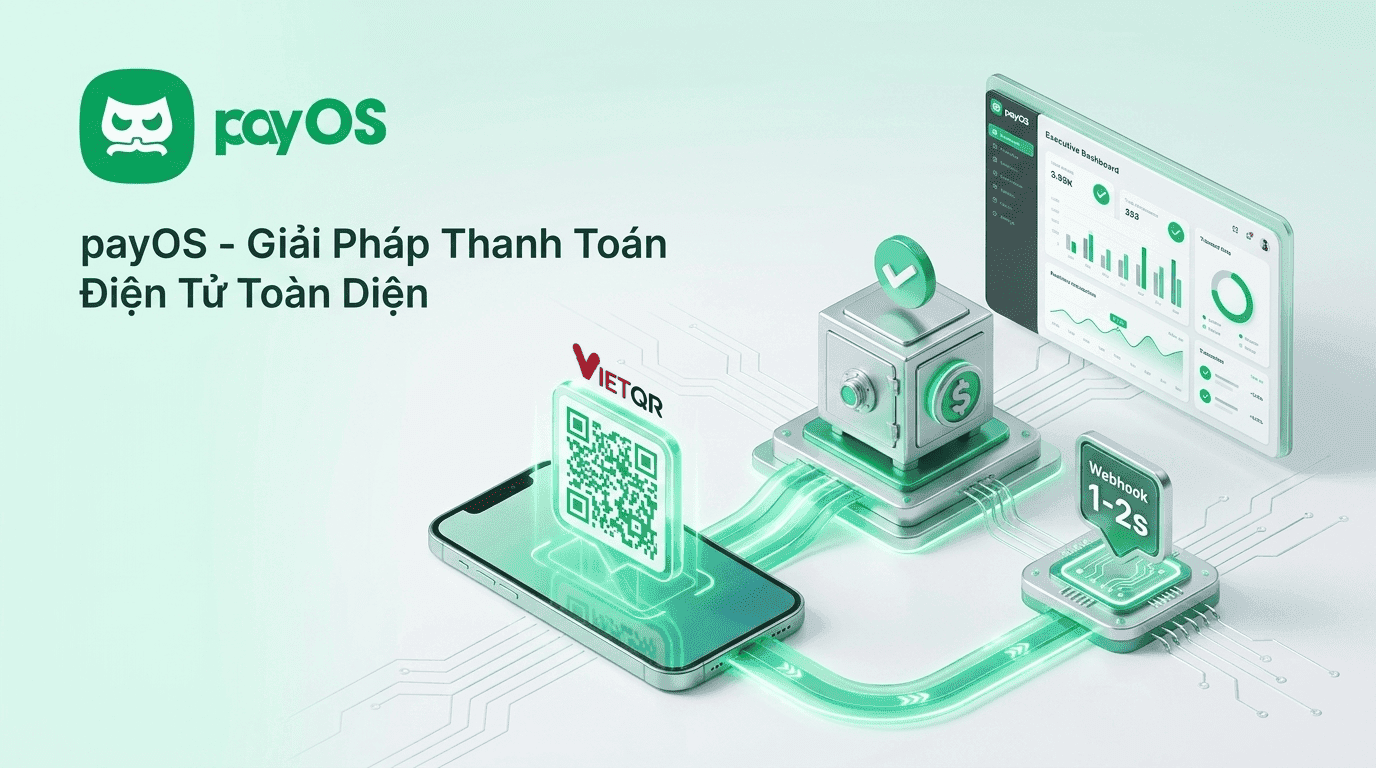
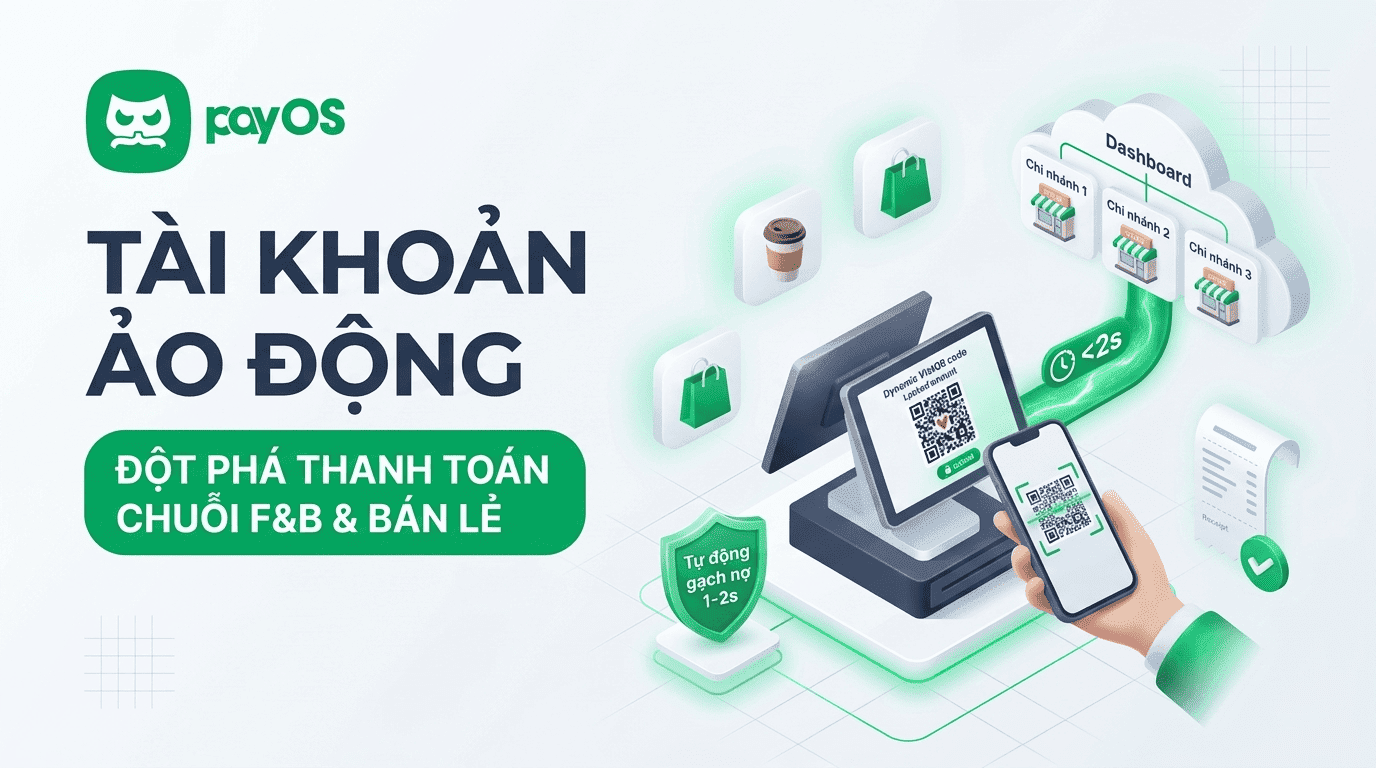
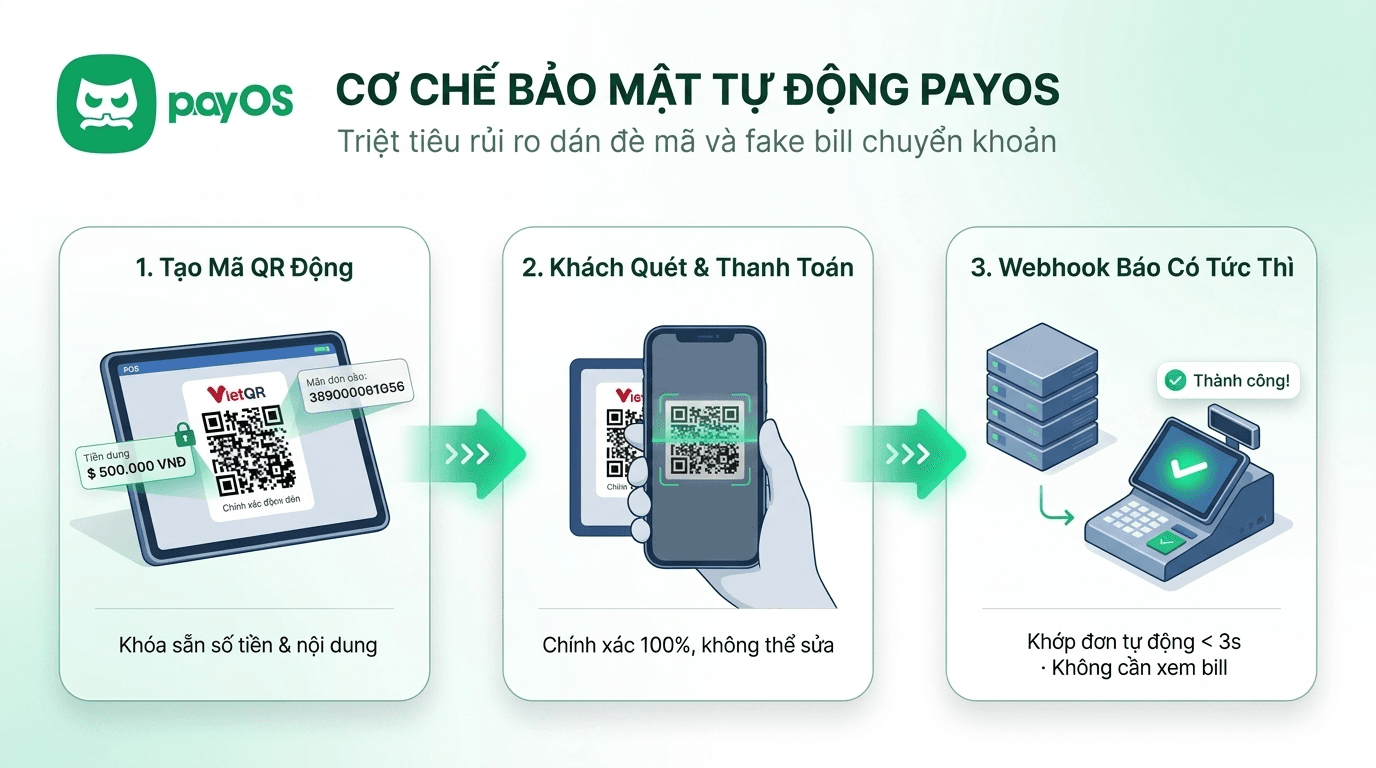
payOS cung cấp nền tảng API cho phép hệ thống (Website, App, POS) của doanh nghiệp tự động tạo ra một mã qr thanh toán động và duy nhất cho từng đơn hàng. Mã này đã được mã hóa sẵn số tiền chính xác và nội dung chuyển khoản tự động.
Điều này triệt tiêu hoàn toàn rủi ro khách hàng nhập sai số tiền, đồng thời vô hiệu hóa thủ đoạn "dán đè mã QR" của kẻ gian, vì mã thanh toán hiển thị trực tiếp trên màn hình hệ thống của bạn chứ không phải trên mặt bàn.
Đối soát tự động với Webhook theo thời gian thực
Nỗi ám ảnh lớn nhất của kế toán là phải đối soát thủ công hàng ngàn giao dịch mã QR cuối ngày. Với hệ thống của payOS, ngay khi tiền vào tài khoản ngân hàng của doanh nghiệp, Webhook sẽ "gọi" về hệ thống quản lý (CRM, ERP, Website) trong chưa tới 3 giây để gạch nợ tự động.
Nhân viên thu ngân không cần phải đòi khách hàng "cho em chụp lại màn hình", cũng không còn lo sợ vấn nạn làm giả biên lai chuyển khoản. Mọi quy trình từ tạo lệnh, nhận tiền đến xác nhận đều hoàn toàn tự động, khép kín và an toàn tuyệt đối.
Kết Luận
Sự khác biệt giữa Quishing và lừa đảo mã qr nằm ở mục tiêu tấn công và môi trường phát tán. Tuy nhiên, cả hai đều khai thác những lỗ hổng trong việc sử dụng công nghệ tĩnh và quy trình thủ công. Đối với các doanh nghiệp, website thương mại điện tử hay các hệ thống SaaS, việc tích hợp giải pháp thanh toán API của payOS không chỉ là bài toán tự động hóa vận hành, mà còn là lá chắn bảo mật vững chắc, mang lại trải nghiệm thanh toán không gián đoạn và an toàn tuyệt đối cho người dùng.
Để được hướng dẫn đăng ký và nhận ưu đãi, khách hàng vui lòng liên hệ
Cổng thanh toán miễn phí payOS
Hotline: 1900 8144
Website: https://payos.vn/
Email: cskh@payos.vn
Facebook: https://www.facebook.com/payosvn
Các Câu Hỏi Thường Gặp (FAQ)
- Hệ thống của tôi đang dùng mã VietQR in sẵn, làm sao để chuyển sang dùng payOS? Việc chuyển đổi rất đơn giản. Bạn chỉ cần đăng ký tài khoản payOS, kết nối với tài khoản ngân hàng doanh nghiệp và sử dụng bộ tài liệu API của payOS để tích hợp tính năng tạo mã QR động ngay trên phần mềm bán hàng hoặc website của mình.
- Nếu khách hàng chuyển khoản thiếu tiền hoặc sai nội dung, payOS xử lý thế nào? Với mã QR động của payOS, số tiền và nội dung đã được cố định trong mã, khách hàng không thể chỉnh sửa, giúp loại bỏ hoàn toàn lỗi chuyển sai hay chuyển thiếu. Nếu khách cố tình gõ tay sai nội dung, hệ thống vẫn ghi nhận giao dịch vào mục chờ xử lý để kế toán dễ dàng tra soát.
- Tích hợp payOS có giúp chống lại thủ đoạn làm giả biên lai không? Chắc chắn. Vì payOS cập nhật trạng thái thanh toán (Webhook) theo thời gian thực từ phía ngân hàng, nhân viên chỉ cần nhìn màn hình hệ thống báo "Thành công" là có thể giao hàng, hoàn toàn không cần nhìn biên lai của khách, triệt tiêu 100% rủi ro biên lai giả